La Commission européenne a confirmé avoir été la cible d’une cyberattaque sur ses systèmes informatiques, incident détecté le 22 octobre et rendu public dans la presse jeudi 19 novembre. Les investigations portent notamment sur les services internes de ressources humaines et sur une éventuelle exposition d’informations concernant des agents.
Selon les informations publiées par Euronews et les premières précisions des institutions européennes, l’attaque aurait eu recours à des techniques assistées par intelligence artificielle. Les systèmes concernés ont fait l’objet de mesures de sécurité et d’une enquête technique pour établir les accès obtenus par les assaillants.
La Commission n’a cependant pas confirmé de fuite générale de l’ensemble des données de son personnel. Il importe de distinguer les éléments de l’enquête journalistique, les soupçons d’accès non autorisé et les informations effectivement établies par les services de sécurité européens. Ni l’identité des auteurs ni le périmètre exact des données potentiellement consultées ne sont connus publiquement à ce stade.
L’incident souligne la vulnérabilité des administrations disposant d’un volume considérable de données professionnelles et personnelles. Les investigations devront permettre de comprendre le mode opératoire, les informations éventuellement compromises et les mesures correctives engagées.
Sources : Euronews, 19 novembre 2026 ; Reuters, 19 novembre 2026.
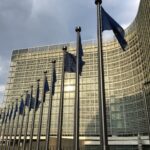
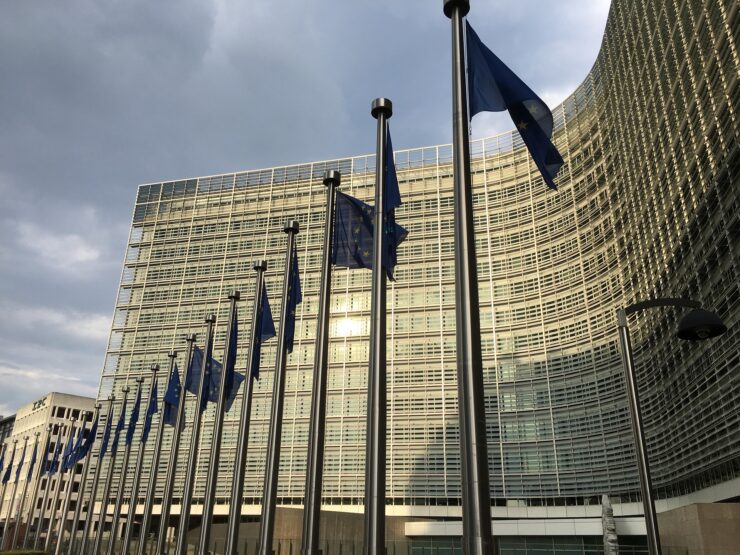
Photographie à la une : siège de la Commission européenne à Bruxelles, photo d’archives almathias, licence CC0. Image d’illustration, pas une photographie de l’attaque informatique.
La suite se choisit aussi avec vous.
Ce sujet mérite-t-il davantage d’attention ? À vous de nous le dire.
Vos choix nous aident à repérer les sujets qui comptent pour vous.